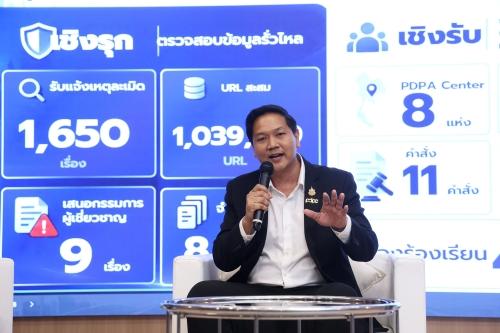
สำนักงานคุ้มครองข้อมูลส่วนบุคคล PDPC จัด สคส. เคลียร์ใจสื่อ ตอบทุกข้อคำถาม PDPAแจงสถิติร้องเรียน ปรึกษา 4,210 เรื่อง รับแจ้งเหตุละเมิดข้อมูลบุคคล 1,650 เรื่อง ชี้ช่องเสนอข่าวเหตุข้อมูลรั่วไหลโดยไม่ซ้ำเติมผู้เสียหาย
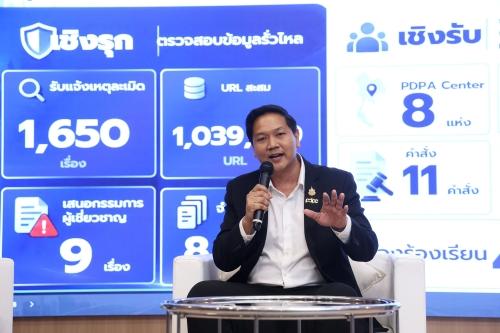
พ.ต.อ. สุรพงศ์ เปล่งขำ เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เปิดเผย สถิติเรื่องร้องเรียนและข้อปรึกษา 4,210 เรื่อง โดยผู้ถูกร้องเรียนเป็น ภาคเอกชน 3,889 เรื่อง ภาครัฐ 321 เรื่อง 3 ประเด็นที่มีการร้องเรียนสูง ได้แก่ มาตรา 27 การเปิดเผยข้อมูลโดยไม่ได้รับความยินยอม 1,025 เรื่อง, มาตรา 4 ประเด็นข้อยกเว้นเรื่องประโยชน์ส่วนตน 724 เรื่อง และมาตรา 24/26 เรื่องการเก็บรวบรวมข้อมูลส่วนบุคคล 586 เรื่อง
ด้านการรับแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล ตั้งแต่ปี พ.ศ. 2566 ถึงวันที่ 31 พฤษภาคม 2569 สคส. รวม 1,650 เรื่อง เป็น Non-cyber 849 เรื่อง หรือ51.45% Cyber 747 เรื่อง หรือ 45.27% สาเหตุอื่น ๆ 54 เรื่อง คิดเป็น 3.28% ทั้งนี้ ในกลุ่ม Cyber พบเหตุจาก Cyber Threat(ภัยคุกคามทางไซเบอร์) 567 เรื่อง และ Social Media 180 เรื่อง กลุ่ม Non-cyber ส่วนใหญ่เกี่ยวข้องกับ Human Error (ความผิดพลาดจากมนุษย์)
หน่วยงานที่มีการแจ้งเหตุสูงสุด พบว่า กลุ่มการเงิน การลงทุน และการประกัน 723 เรื่อง รองลงมา ได้แก่ หน่วยงานของรัฐและรัฐวิสาหกิจ 206 เรื่อง ธุรกิจการค้าปลีก-ส่งและการค้าออนไลน์ 204 เรื่อง กลุ่มพลังงาน สาธารณูปโภคและอุตสาหกรรมการผลิต 105 เรื่อง และด้านสาธารณสุข 87 เรื่อง ขณะที่สถานะการดำเนินการจากเหตุทั้งหมด 1,650 เรื่อง แบ่งเป็น อยู่ระหว่างดำเนินการ 569 เรื่อง เฝ้าระวังและติดตาม 1,071 เรื่อง เสนอคณะกรรมการผู้เชี่ยวชาญ 9 เรื่อง และส่งเรื่องให้ศูนย์ให้คำปรึกษาและรับเรื่องร้องเรียน 1 เรื่อง
“ตัวเลข 1,650 เหตุ แสดงว่าเรื่องข้อมูลรั่วไหลไม่ได้มีคำตอบเพียง ‘ถูกแฮกหรือไม่’ เพราะมากกว่าครึ่งอยู่ในกลุ่ม Non-cyber และ Human Error การป้องกันจึงต้องมองทั้งระบบ ตั้งแต่เทคโนโลยี บุคลากร กระบวนการทำงาน ไปจนถึงวัฒนธรรมการคุ้มครองข้อมูลภายในองค์กร” พ.ต.อ. สุรพงศ์ เปล่งขำ กล่าว
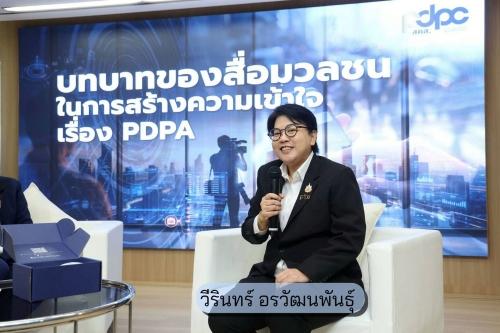
นางสาววีรินทร์ อรวัฒนพันธุ์ ผอ.ฝ่ายสื่อสารองค์กร สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) กล่าวว่าประชาชนจำนวนไม่น้อยเข้าใจว่า PDPA เป็นกฎหมายที่เข้มงวดจนกระทบการใช้ชีวิตประจำวัน เช่น การถ่ายภาพติดบุคคลอื่นในพื้นที่สาธารณะหรือการโพสต์ภาพลงสื่อสังคมออนไลน์ ทั้งที่หากเป็นการใช้ชีวิตตามปกติ ไม่ได้มีเจตนาแสวงหาประโยชน์ทางการค้า หรือก่อให้เกิดความเสียหายแก่ผู้อื่น ก็อาจอยู่ในขอบเขตที่ดำเนินการได้ตามหลักกฎหมาย
ฝั่งองค์กรและหน่วยงาน หากเป็นการใช้ข้อมูลที่จำเป็นต่อการให้บริการหรือการปฏิบัติตามสัญญาอยู่แล้ว องค์กรไม่จำเป็นต้องขอ Consent(ยินยอม)ซ้ำซ้อนให้เป็นภาระแก่ประชาชน ทั้งนี้ เป็นความเข้าใจผิดว่า “การเก็บหรือใช้ข้อมูลส่วนบุคคลทุกกรณีต้องขอ Consent” จนเกิดภาวะ Over-compliance และสร้างภาระแก่ประชาชน
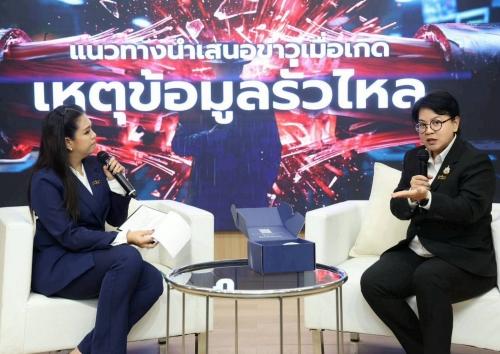
“PDPA ไม่ได้หมายความว่าทุกเรื่องต้องขอความยินยอม และไม่ได้หมายความว่าประชาชนจะใช้ชีวิตตามปกติไม่ได้ สิ่งสำคัญคือ ต้องดูว่าการเก็บ ใช้ หรือเปิดเผยข้อมูลนั้นมีฐานทางกฎหมายรองรับหรือไม่ และดำเนินการอยู่ในขอบเขตที่เหมาะสมหรือไม่” นางสาววีรินทร์ กล่าว
สำหรับ มาตรา 4 ซึ่งประชาชนสอบถามเข้ามามาก นางสาววีรินทร์ อธิบายว่า กฎหมายกำหนดข้อยกเว้นสำหรับการดำเนินการเพื่อประโยชน์ส่วนตนหรือกิจกรรมในครอบครัว เพื่อให้ประชาชนสามารถดำเนินชีวิตประจำวันได้ตามปกติ เช่น การบันทึกภาพครอบครัว หรือการติดตั้งกล้องวงจรปิดเพื่อดูแลความปลอดภัยภายในรั้วบ้านของตนเอง อย่างไรก็ตาม “จุดตัดสำคัญ” อยู่ที่ขอบเขตการใช้งาน หากกล้องถูกหันไปบันทึกพื้นที่ส่วนตัวภายในบ้านของผู้อื่น หรือมีการนำภาพของบุคคลอื่นไปเผยแพร่ประจานในสื่อสังคมออนไลน์ กรณีดังกล่าวอาจพ้นจากขอบเขตของการใช้เพื่อประโยชน์ส่วนตนและเข้าสู่ประเด็นการละเมิดสิทธิได้